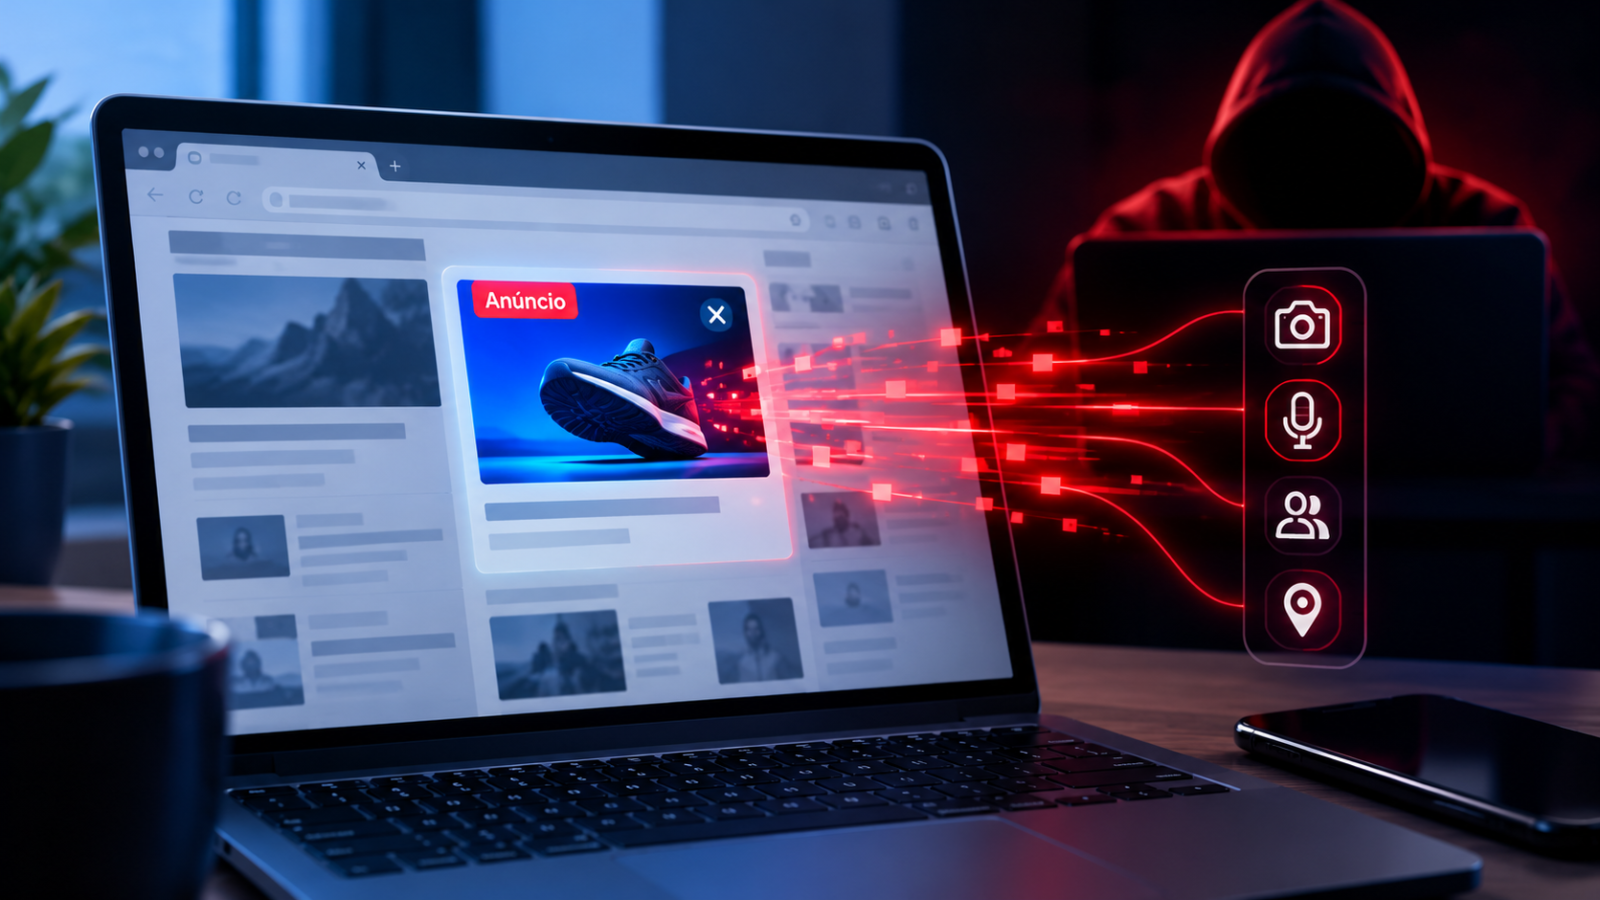
Pesquisadores do Citizen Lab, grupo de investigação digital ligado à Universidade de Toronto, identificaram evidências de que anúncios online podem ser usados para instalar spyware em dispositivos sem qualquer interação das vítimas. A técnica, conhecida como zero-click, estaria associada à plataforma Controlium, operada pela empresa israelense de publicidade digital Discover-Tech.
Segundo o estudo, dezenas de dispositivos usados por profissionais da emissora Al Jazeera, do Catar, podem ter sido comprometidos por meio de anúncios distribuídos pela empresa. Os pesquisadores afirmam que a plataforma permite identificar usuários e, quando eles são selecionados como alvos, viabilizar a entrega de programas espiões desenvolvidos por terceiros.
A investigação aponta que a operação não depende de a pessoa clicar em um link suspeito, abrir um arquivo ou autorizar conscientemente a instalação de um aplicativo. O processo pode ocorrer em segundos e sem sinais visíveis para o usuário, explorando a infraestrutura de publicidade que distribui anúncios em sites e outros ambientes digitais.
O alcance potencial preocupa porque, de acordo com os pesquisadores, milhões de pessoas em diferentes países receberam anúncios da Discover-Tech desde 2024. Entre os locais citados estão Brasil, México, Iêmen e República Tcheca. Isso não significa que todos esses usuários tenham sido infectados: a investigação descreve uma infraestrutura capaz de selecionar alvos específicos em meio a uma distribuição muito mais ampla de publicidade.
Como anúncios podem ser usados para distribuir spyware
A Controlium funcionaria como uma plataforma de identificação e seleção de usuários. Conforme a investigação, quando um anúncio personalizado é exibido, o sistema pode coletar informações como o endereço IP e dados que ajudam a identificar a pessoa ou o dispositivo.
O anúncio pode parecer legítimo, com temas comuns como jogos digitais ou serviços de telecomunicações. Caso o usuário seja escolhido como alvo, uma empresa de spyware terceirizada pode utilizar a infraestrutura para enviar código malicioso ao dispositivo. A instalação ocorreria sem exigir uma ação explícita da vítima.
O método aproveita características do mercado de publicidade programática. Quando alguém acessa uma página com anúncios, informações sobre o dispositivo e o perfil do visitante podem participar de um leilão automatizado, no qual diferentes empresas disputam a oportunidade de exibir publicidade.
Esses sistemas podem utilizar dados coletados sobre a atividade online para segmentar anúncios. Segundo o Citizen Lab, uma estrutura desse tipo também pode ser explorada para identificar pessoas com precisão e viabilizar ataques direcionados, transformando mecanismos comerciais de publicidade em ferramentas de vigilância.
O que o spyware pode fazer no dispositivo
O Citizen Lab afirma que a infraestrutura associada à Controlium pode facilitar a atuação de fornecedores de spyware mercenário contra funcionários públicos, jornalistas, empresários, ativistas, acadêmicos e trabalhadores de embaixadas.
Dependendo do programa utilizado, as capacidades descritas pelos pesquisadores incluem acessar mensagens, fotografias e e-mails, gravar chamadas e ativar microfones secretamente. São recursos que podem comprometer tanto informações pessoais quanto comunicações profissionais e dados confidenciais.
A investigação também se soma a trabalhos do grupo Confiant, que indicaram a exibição de anúncios da Discover-Tech para usuários de redes ligadas a entidades governamentais na Europa e nos Estados Unidos, além de organizações internacionais como a ONU, a Otan, o Tribunal Penal Internacional e a Agência Internacional de Energia Atômica.
Ainda não se conhece a dimensão total dos ataques supostamente viabilizados pela plataforma. A existência de anúncios em determinada rede ou região, por si só, não comprova que os dispositivos de seus usuários tenham sido infectados.
Mercado de anúncios levanta preocupações de segurança
O caso evidencia um risco relacionado à publicidade digital: a grande quantidade de intermediários envolvidos na distribuição de anúncios pode dificultar a identificação de operações maliciosas. Como as decisões sobre quais anúncios exibir são tomadas automaticamente e em frações de segundo, atividades suspeitas podem passar despercebidas por plataformas e organizações.
O Citizen Lab afirma ter encontrado evidências técnicas concretas de que a publicidade online pode servir como mecanismo para identificar e atacar alvos automaticamente. A descoberta amplia as preocupações sobre o uso de dados comerciais de segmentação para fins de espionagem.
O pesquisador Wolfie Christl, do Citizen Lab, defendeu investigações por parte de autoridades de segurança cibernética, reguladores e legisladores. Para ele, é necessário apurar a atuação das empresas envolvidas e corrigir os riscos estruturais que permitem o uso malicioso da publicidade direcionada.
A Discover-Tech foi procurada para comentar as alegações. Até a publicação das informações relatadas pelo The Guardian, não havia uma resposta da empresa incluída no relato.
O episódio reforça que a segurança dos anúncios digitais não diz respeito apenas a golpes que tentam convencer alguém a clicar em uma oferta falsa. Nesse cenário, a própria infraestrutura usada para distribuir publicidade pode ser explorada como parte de uma operação de vigilância, mesmo quando o anúncio exibido parece inofensivo.
Mais em Segurança
Compartilhar